Empresas Premium
María Luisa González Tapia, vicepresidenta tercera de APEP·IA y Counsel del Departamento de IT/IP en Ramón y Cajal Abogados, analiza para Retail Actual los riesgos legales de los ciberataques en el sector retail, las obligaciones que asumen las empresas cuando se produce una brecha de seguridad y el impacto que tendrán normativas como NIS2 en la distribución y la cadena alimentaria.
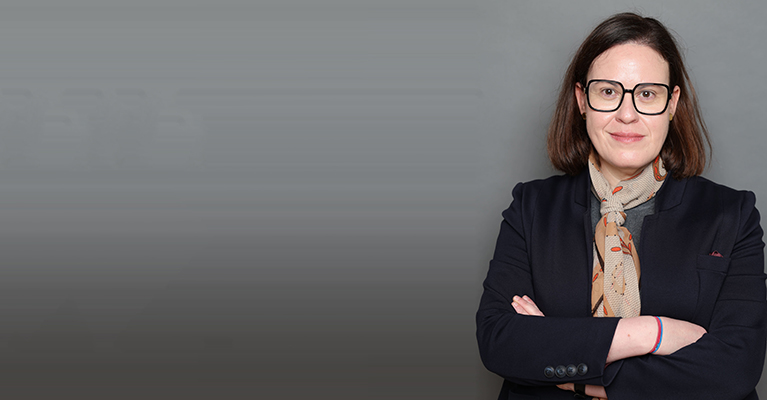
María Luisa González Tapia, vicepresidenta tercera de APEP·IA y Counsel del Departamento de IT/IP en Ramón y Cajal Abogados.
Han aumentado en todos los sectores, pero los ciberataques en retail lo han hecho aún más porque reúne una serie de características que lo convierten en un objetivo especialmente atractivo. Los ciberdelincuentes buscan organizaciones donde el ataque sea relativamente sencillo y el beneficio potencial elevado. En muchos casos aprovechan vulnerabilidades conocidas, sistemas sin actualizar o técnicas de ingeniería social.
Además, la inteligencia artificial está facilitando este fenómeno. La IA ha reducido los costes operativos de los atacantes, permitiéndoles lanzar campañas a una escala mucho mayor que hace unos años. Lo que antes requería importantes recursos ahora puede ejecutarse de forma más rápida y económica.
Por otro lado, también existen ataques impulsados por grupos hacktivistas o actores estatales. Para ellos, las cadenas de distribución y suministro de alimentos forman parte de las infraestructuras cuya interrupción puede generar un importante impacto social y económico.
La normativa de protección de datos establece que determinadas brechas deben notificarse a la autoridad de control, generalmente la Agencia Española de Protección de Datos, en un plazo máximo de 72 horas desde que la organización tiene conocimiento del incidente. Sin embargo, no todas las brechas generan automáticamente esta obligación.
La clave está en evaluar el riesgo que representa las brechas de seguridad para los derechos y libertades de las personas afectadas. Cuando ese riesgo es elevado, también será necesario informar directamente a los afectados. Por eso resulta fundamental contar con protocolos claros de actuación, equipos formados y procedimientos que permitan recopilar información y tomar decisiones en cuestión de horas.
Las empresas pueden enfrentarse a sanciones por parte de las autoridades de protección de datos si se acredita que no adoptaron medidas de seguridad adecuadas para proteger la información que gestionan.
Pero las consecuencias pueden ir más allá. Los afectados podrían reclamar indemnizaciones por los perjuicios sufridos, tanto materiales como inmateriales, al amparo del Reglamento General de Protección de Datos. Estamos viendo cómo la jurisprudencia europea comienza a definir el alcance de estas responsabilidades, algo que previsiblemente tendrá una mayor relevancia durante los próximos años.
Las consecuencias dependen de la naturaleza de la información comprometida. Entre los riesgos más frecuentes se encuentran los intentos de fraude económico, las suplantaciones de identidad o la utilización de datos robados para contratar servicios o realizar compras fraudulentas.
También existe el riesgo de que la información filtrada afecte a la privacidad, la intimidad o la reputación de las personas. Además, no siempre hablamos únicamente de datos. Determinados incidentes pueden llegar a afectar a servicios esenciales, generando consecuencias físicas o problemas de suministro cuando impactan en infraestructuras críticas.
La nueva regulación europea refuerza obligaciones que, en realidad, deberían formar parte de las buenas prácticas empresariales. Aspectos como la gestión de proveedores, la documentación de procesos o la formación en ciberseguridad de los equipos directivos adquieren ahora un mayor protagonismo.
NIS2 reconoce expresamente la relevancia de actividades ligadas a la producción, transformación y distribución de alimentos. Esto pone de manifiesto el carácter estratégico de este sector y la necesidad de reforzar su resiliencia frente a amenazas cada vez más sofisticadas.
La primera prioridad debe ser considerar la ciberseguridad como una inversión estratégica y no como un simple requisito tecnológico. En segundo lugar, resulta imprescindible desarrollar planes eficaces de continuidad de negocio que permitan mantener la actividad incluso cuando determinados sistemas fallen.
Por último, las organizaciones deben asumir que su dependencia tecnológica seguirá creciendo. La incorporación de herramientas basadas en inteligencia artificial aporta eficiencia, pero también nuevos riesgos que es necesario gestionar desde el punto de vista técnico, organizativo y legal.
El cumplimiento normativo debe entenderse como una herramienta para generar confianza y no como una barrera para la innovación. Las empresas necesitan apoyarse en especialistas en privacidad y protección de datos que les ayuden a encontrar soluciones flexibles y compatibles con el desarrollo del negocio.
La confianza se convertirá en uno de los activos más valiosos para el retail en los próximos años. Aquellas compañías capaces de demostrar que protegen adecuadamente los datos de sus clientes tendrán una ventaja competitiva cada vez más relevante.